

Tylko do września 2026 roku wykryto blisko 1400 incydentów. Rośnie skuteczność CSIRT Centrum e-Zdrowia
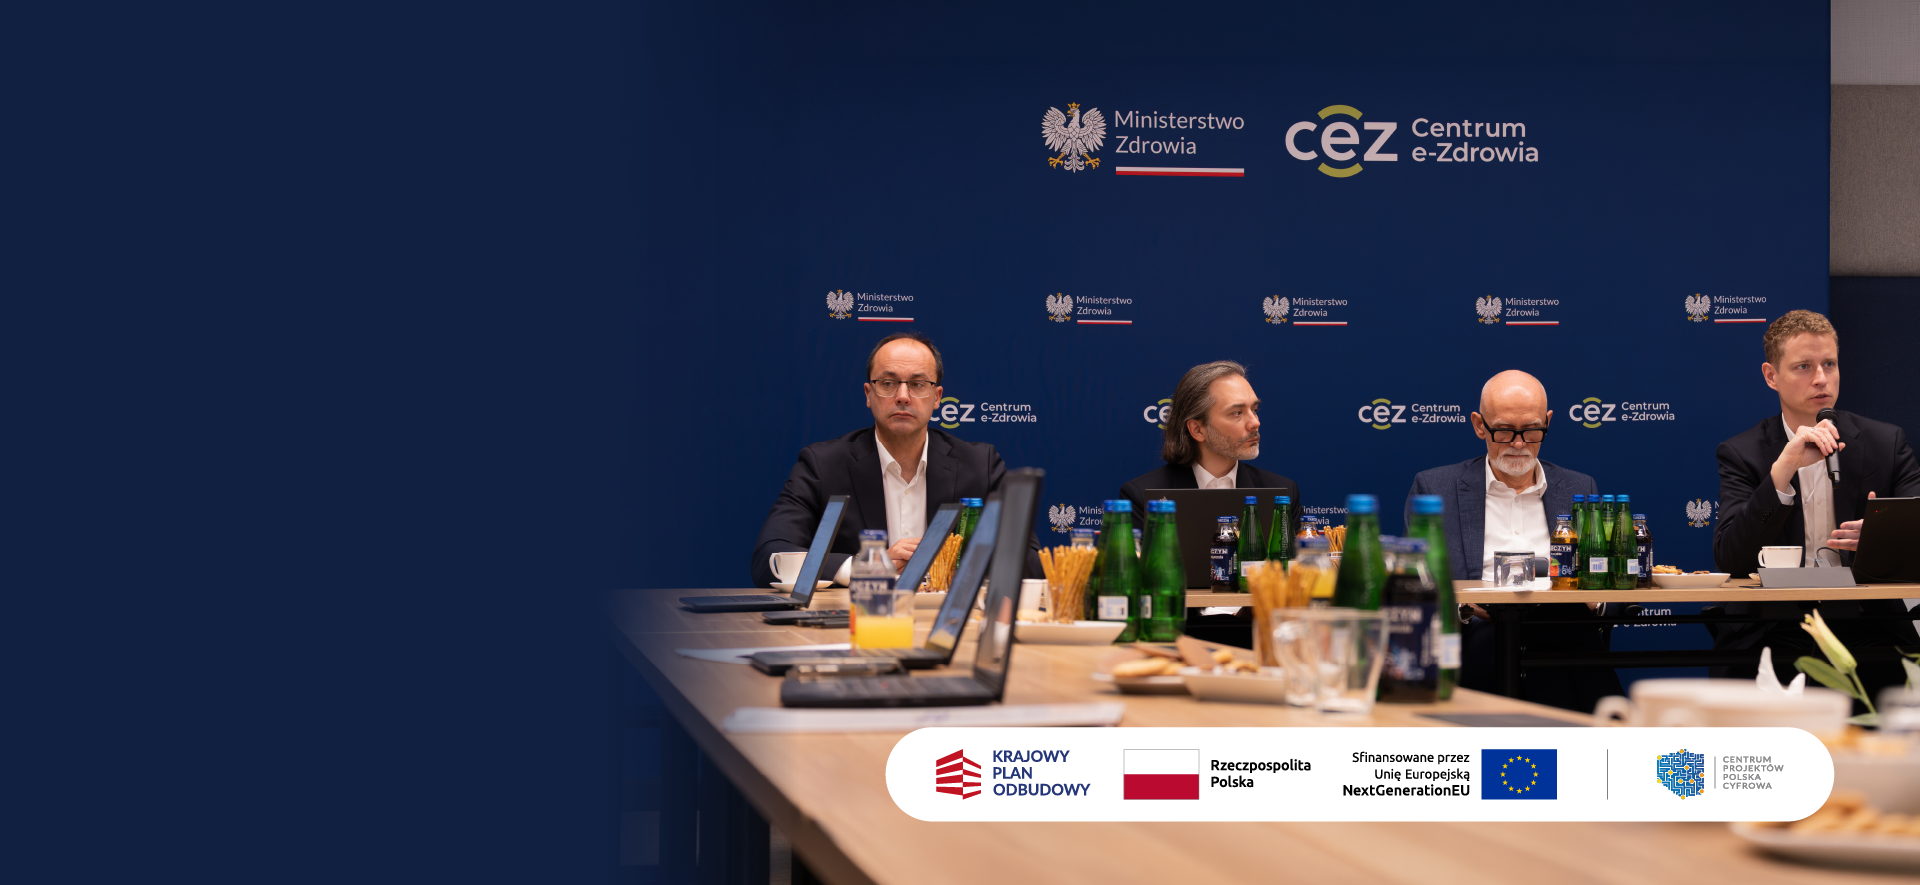
Rosnąca liczba cyberzagrożeń w ochronie zdrowia, działania CSIRT CeZ oraz wyzwania związane ze wzmacnianiem odporności cyfrowej podmiotów leczniczych były głównymi tematami spotkania prasowego, które odbyło się 1 października 2026 r. w Centrum e-Zdrowia. W wydarzeniu uczestniczyli przedstawiciele Ministerstwa Zdrowia, eksperci CeZ oraz dziennikarze mediów branżowych i ogólnopolskich.
Cyberbezpieczeństwo jednym z filarów cyfryzacji ochrony zdrowia
Podczas spotkania podkreślono, że wraz z rozwojem usług cyfrowych rośnie znaczenie skutecznej ochrony danych medycznych i systemów odpowiedzialnych za ciągłość udzielania świadczeń zdrowotnych. Cyberataki coraz częściej wymierzone są nie tylko w dane pacjentów, ale również w funkcjonowanie placówek medycznych i wykorzystywanych przez nie systemów informatycznych.
Jak zaznaczył wiceminister zdrowia Tomasz Maciejewski, bezpieczeństwo cyfrowe stanowi dziś jeden z podstawowych warunków rozwoju e-zdrowia.
– Cyberbezpieczeństwo musi być i jest jedną z podstawowych wartości ery cyfryzacji. Więcej usług dostępnych online to wygoda dla pacjenta, ale też wspólna odpowiedzialność instytucji państwowych, kierowników placówek i dostawców oprogramowania. Dziś pozyskiwanie danych to nowe złoto dla cyberprzestępców. Trwa także wojna hybrydowa. Dlatego tylko współpraca różnych podmiotów może zapewnić bezpieczeństwo danych ochrony zdrowia. – podkreślił Tomasz Maciejewski.
W odpowiedzi na nasilające się cyberataki na podmioty medyczne i producentów oprogramowania medycznego, CSIRT CeZ przyspieszył opracowanie zaleceń bezpieczeństwa dla dostawców rozwiązań IT dla ochrony zdrowia. Zalecenia obejmują m.in. obszary zarządzania bezpieczeństwem, ochrony danych, architektury systemów, zarządzania dostępami oraz monitorowania i reagowania na incydenty. Materiał został rozpowszechniony za pośrednictwem organizacji zrzeszających dostawców i producentów oprogramowania.
Liczba incydentów rośnie. Wzrasta również skuteczność ich wykrywania
Dane zaprezentowane podczas spotkania pokazują dynamiczny wzrost liczby obsługiwanych incydentów cyberbezpieczeństwa w sektorze ochrony zdrowia. W 2022 roku odnotowano 251 incydentów, podczas gdy w 2025 roku było ich już 1441. Oznacza to niemal sześciokrotny wzrost w ciągu trzech lat. Trend ten utrzymuje się również w 2026 roku. Tylko do końca września CSIRT CeZ wykrył i obsłużył 1379 incydentów, co wskazuje, że bieżący rok może zakończyć się kolejnym rekordowym wynikiem.
Najczęściej rejestrowane zagrożenia w 2025 roku stanowiły:
- oszustwa komputerowe, w tym phishing – 580 przypadków,
- podatne usługi – 344 przypadki,
- wycieki poświadczeń – 148 przypadków,
- szkodliwe oprogramowanie – 146 przypadków.
Łącznie oszustwa komputerowe i podatne usługi odpowiadały za około 64 proc. wszystkich obsłużonych zdarzeń. Dane te pokazują, że skuteczna ochrona organizacji zależy nie tylko od technologii, ale także od świadomości użytkowników, procedur bezpieczeństwa oraz regularnej oceny ryzyka.
CSIRT CeZ wspiera sektor w zapobieganiu i reagowaniu na zagrożenia
O znaczeniu kompleksowego podejścia do cyberbezpieczeństwa mówił Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych Centrum e-Zdrowia.
– Odpowiedzialność za bezpieczeństwo w sieci przypomina puzzle, które tworzą spójny obraz działań, zaczynając od zwiększania świadomości o zagrożeniach, przez wykorzystanie technologii i w końcu kompetencje ludzkie. Cyberbezpieczeństwo to proces ciągły, dlatego inwestycje w ten obszar się nie kończą. Kluczowa jest wiedza o wykrytych podatnościach, prowadzonych kampaniach phishingowych, ale także o procedurach i dobrych praktykach, zapewniających bezpieczeństwo organizacji. – powiedział.
Podczas spotkania podkreślono również rolę CSIRT CeZ jako wyspecjalizowanego zespołu zapewniającego wsparcie podmiotom sektora zdrowia w przypadku wystąpienia incydentów.
– Placówki potrzebują wsparcia kompetencyjnego i edukacji, a w przypadku wystąpienia incydentu także użyczenia specjalistycznego sprzętu, współpracy z doświadczonymi ekspertami z obszaru cyberbezpieczeństwa i wsparcia w koordynowaniu usunięcia skutków zdarzenia. Tym właśnie zajmuje się CSIRT CeZ. – podkreślił Jarosław Sot, dyrektor Centrum e-Zdrowia.
CSIRT CeZ, który rozpoczął działalność jako drugi sektorowy CSIRT w Polsce i jedyny dedykowany sektorowi zdrowia, konsekwentnie rozwija swoje kompetencje oraz zakres wsparcia dla podmiotów medycznych.
Od początku 2026 roku eksperci CSIRT CeZ:
- przeszkolili blisko 2 tys. osób,
- wysłali 117 ostrzeżeń dotyczących podatności, zaleceń i kampanii phishingowych,
- opisali 285 podatności wraz z rekomendacjami działań,
- wykryli 70 podatności w infrastrukturze podmiotów sektora zdrowia i wsparli ich usuwanie.
Badania przeprowadzone przez CSIRT CeZ na przełomie 2025 i 2026 roku wskazały, że mimo postępu w obszarze cyberbezpieczeństwa nadal istnieją wyzwania organizacyjne. Ponad 28 proc. badanych jednostek nie posiadało opublikowanej polityki bezpieczeństwa, a około 29 proc. dyrektorów nie przeprowadzało regularnych przeglądów oceny ryzyka.
Rozwój kompetencji i nowe narzędzia wsparcia
Dalszy rozwój CSIRT CeZ wspierają środki z Krajowego Planu Odbudowy i Zwiększania Odporności. W 2025 roku zespół otrzymał 13 mln zł dofinansowania przeznaczonego m.in. na szkolenia specjalistyczne, rozwój infrastruktury technicznej, działania edukacyjne oraz doskonalenie procedur zgodnie ze standardem SIM3.
Jednym z efektów projektu jest uruchomienie tzw. cyberkaretki, czyli mobilnego centrum wsparcia wyposażonego w autonomiczne źródła zasilania, systemy łączności satelitarnej i 5G oraz niezbędną infrastrukturę teleinformatyczną. Rozwiązanie to umożliwia szybkie odtworzenie podstawowych usług informatycznych w sytuacjach, gdy placówka utraci dostęp do Internetu, zasilania lub infrastruktury sieciowej.
Sektorowe centrum wsparcia dla ochrony zdrowia
CSIRT CeZ odpowiada za przyjmowanie zgłoszeń o incydentach, analizę zagrożeń, wsparcie podmiotów kluczowych i ważnych oraz współpracę z CSIRT MON, CSIRT NASK i CSIRT GOV. Spotkanie prasowe potwierdziło, że wraz ze wzrostem liczby cyberzagrożeń rośnie również rola zespołu w budowaniu odporności cyfrowej sektora ochrony zdrowia.
Przedstawione dane pokazują, że CSIRT CeZ pełni coraz ważniejszą rolę w systemie cyberbezpieczeństwa ochrony zdrowia. Zespół nie tylko skutecznie wykrywa i obsługuje incydenty, ale również rozwija działania edukacyjne, analityczne i operacyjne, wspierając placówki medyczne w ochronie danych oraz zapewnieniu ciągłości udzielania świadczeń.
Zgłaszanie incydentów
Do dyspozycji podmiotów jest także szereg narzędzi, za pomocą których można zgłosić incydent i uzyskać pomoc:
• strona Strona główna | CSIRT Centrum e-Zdrowia
• mail: incydent [at] csirt.cez.gov.pl (incydent[at]csirt[dot]cez[dot]gov[dot]pl)
• telefon: +48 573 205 962
• system S46.
Zgłoszenie incydentu należy wykonać w ciągu 24 godzin od momentu jego wykrycia.